Nibelis et PayFit figurent parmi les logiciels de paie dont les éditeurs annoncent un hébergement des données en France. Le premier propose une plateforme SaaS de gestion de la paie et des ressources humaines ; le second communique également sur la localisation française de ses données et sauvegardes.
Mais un logiciel hébergé en France n’est pas automatiquement conforme au RGPD. La protection des données salariales dépend aussi des accès, des sous-traitants, des garanties contractuelles et des mesures de sécurité. Pour choisir une solution, il faut donc examiner ces éléments tout en vérifiant sa capacité à produire correctement les bulletins et les déclarations sociales.
Nibelis : une solution de paie SaaS annonçant un hébergement en France
Sur son site officiel, Nibelis présente une solution de paie SaaS et indique que ses solutions sont hébergées en France, sur des serveurs présentés comme certifiés ISO 9001. Cette localisation répond à une exigence fréquente des employeurs souhaitant connaître le territoire d’hébergement de leurs données salariales.
La plateforme couvre notamment le traitement des événements de paie, l’automatisation des calculs, l’édition des bulletins et les déclaratifs sociaux. Elle ne se limite donc pas à collecter les variables transmises par les collaborateurs ou les responsables RH : elle intervient dans la production effective de la paie.
Cette distinction est importante pour une entreprise qui souhaite centraliser son processus plutôt que multiplier les outils. Toutefois, les modules disponibles, les modalités de gestion et les prestations associées doivent être examinés dans l’offre contractuelle envisagée.
Que signifie la référence à ISO 9001 ? Cette norme concerne le management de la qualité. Elle ne constitue ni une certification ISO 27001, relative au management de la sécurité de l’information, ni une attestation de conformité de l’ensemble des traitements au RGPD.
L’hébergement français annoncé constitue un premier critère de sélection. Sa portée exacte doit cependant être établie pour le service souscrit, avant d’apprécier les autres garanties nécessaires à la protection des données salariales.
Quelle autre solution de paie annonce un stockage français ?
PayFit constitue un autre exemple de logiciel de paie SaaS dont l’éditeur communique sur l’hébergement français. Sur sa page consacrée à la sécurité, il annonce que ses données et sauvegardes sont hébergées en France et indique disposer d’une certification ISO 27001.
Les déclarations publiques des deux éditeurs permettent une première comparaison, limitée aux garanties effectivement documentées :
- Pour le premier : une déclaration d’hébergement français et une référence à ISO 9001, associées à une solution de production de paie.
- Pour PayFit : une déclaration portant également sur les sauvegardes et une référence à ISO 27001.
Les deux solutions annoncent donc un hébergement en France. Dans les sources disponibles, la localisation française des sauvegardes est explicitement documentée pour PayFit, tandis que celle de toutes les sauvegardes de l’autre offre reste à établir. Une garantie non documentée ne doit pas être considérée comme inexistante. De même, ISO 9001 et ISO 27001 concernent des domaines différents : leur présence ne permet ni de classer les éditeurs selon leur conformité RGPD ni de comparer directement le niveau de protection de leurs traitements.
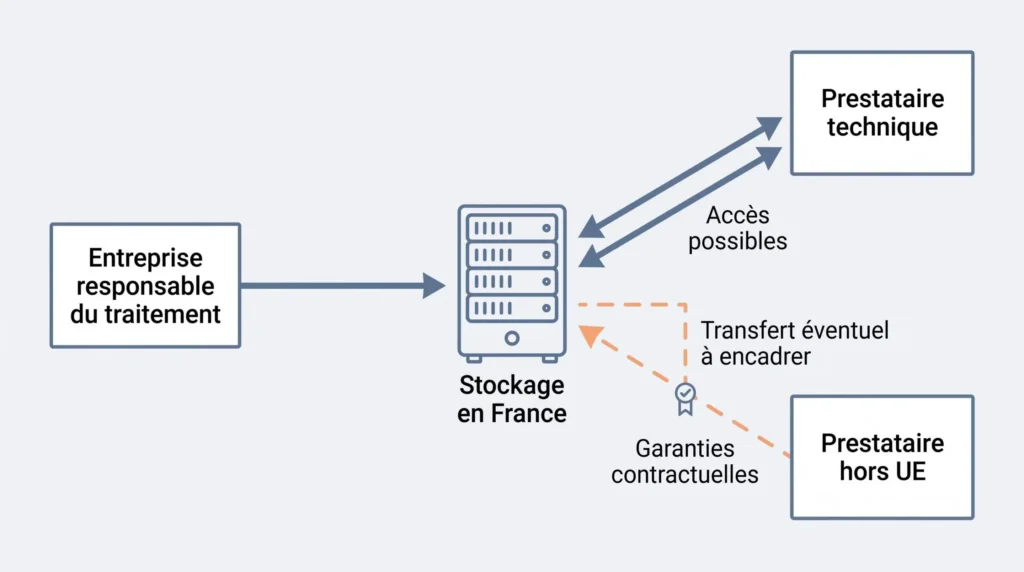
La politique de confidentialité de PayFit prévoit par ailleurs la possibilité de transférer certaines données personnelles vers des prestataires situés ou utilisant des serveurs hors de l’Union européenne ou de l’Espace économique européen. Cette indication ne permet pas, à elle seule, d’établir quels flux concernent les données de paie traitées pour un employeur donné. Leur existence et leur encadrement doivent être examinés dans la documentation applicable au contrat envisagé. Un stockage français peut ainsi coexister avec des transferts internationaux légalement encadrés.
Pourquoi un hébergement en France ne suffit-il pas pour le RGPD ?
La paie mobilise des données personnelles : identité des salariés, rémunérations, absences et informations nécessaires au calcul des cotisations. Leur stockage constitue une partie seulement du traitement.
En pratique, l’employeur détermine les finalités de la gestion de la paie et intervient généralement comme responsable du traitement. Lorsqu’il confie certaines opérations à un éditeur de logiciel, celui-ci agit dans le cadre des missions définies contractuellement, notamment en qualité de sous-traitant lorsqu’il traite les données pour le compte de l’employeur.
Selon la CNIL, le responsable du traitement doit s’assurer que son prestataire présente des garanties suffisantes et encadrer leurs responsabilités par contrat. La seule adresse d’un centre de données ne permet pas de satisfaire toutes ces exigences.
Trois dimensions doivent être distinguées :
- La localisation du stockage : où sont hébergées les données et, selon le service, leurs sauvegardes ?
- Les accès et les flux : quels prestataires peuvent intervenir, depuis quels territoires et dans quelles conditions ?
- Les garanties de traitement : comment sont organisées la confidentialité, la sécurité et la gestion des données pendant toute la prestation ?
Une assistance technique située hors de l’Union européenne peut, selon ses modalités d’accès, soulever une question de transfert international même lorsque les serveurs restent en France. Cela ne signifie pas qu’un tel transfert serait automatiquement interdit : il faut identifier le flux et vérifier son encadrement juridique.
Il faut également distinguer les certifications techniques de la conformité juridique. ISO 27001 fournit des indications sur un système de management de la sécurité de l’information, dans un périmètre défini. Le RGPD concerne aussi les finalités des traitements, les droits des personnes et les obligations contractuelles. L’un ne se substitue pas à l’autre.
Quels documents et garanties demander avant de signer ?
Pour dépasser les déclarations générales, l’employeur peut demander des éléments écrits concernant précisément l’offre qu’il envisage. Les recommandations de la CNIL sur la sous-traitance fournissent un cadre utile pour examiner les responsabilités et les mesures de sécurité.
La vérification peut s’organiser autour de cinq demandes complémentaires :
- Une description des lieux de traitement. Demander où sont stockées les données, où se trouvent les sauvegardes et quelles prestations techniques sont réalisées depuis d’autres territoires. La réponse doit préciser les services concernés.
- La liste des sous-traitants pertinents. Identifier les intervenants dans l’hébergement, la conservation documentaire, le support et les autres opérations impliquant des données salariales. Demander leur identité, leur rôle, les données auxquelles ils peuvent accéder et les conditions d’autorisation des sous-traitants ultérieurs. La réponse doit permettre de comprendre qui intervient effectivement dans chaque service souscrit.
- Les clauses de protection des données. Examiner le contrat et ses annexes RGPD : objet et durée du traitement, finalités, catégories de données, instructions de l’employeur, engagements de confidentialité et assistance du prestataire. Les éventuels transferts internationaux doivent être identifiés et encadrés par les garanties juridiques applicables. Une simple déclaration de conformité ne remplace pas ces engagements.
- Les mesures de sécurité et de contrôle. Obtenir des informations sur les habilitations, l’authentification, la gestion des incidents et les moyens de vérifier les garanties annoncées. Vérifier notamment les modalités de notification des violations de données et les possibilités d’audit ou de contrôle documenté. Le prestataire doit pouvoir fournir des éléments permettant d’apprécier les mesures réellement appliquées.
- Les conditions de sortie. Savoir comment récupérer les données et documents, dans quels formats et selon quelles modalités. Examiner les engagements concernant la restitution, la suppression des copies après la prestation et les éventuelles obligations légales imposant de conserver certaines données. La possibilité de récupérer des fichiers ne démontre pas, à elle seule, une réversibilité complète.
Ces demandes doivent porter sur le service réellement acheté, et non uniquement sur une présentation générale de l’éditeur.
Un exemple montre pourquoi cette précision est utile : la documentation du module coffre-fort numérique présenté par l’éditeur en SEC02 indique que le stockage et la conservation des bulletins dématérialisés font intervenir CDC Arkhineo. Cette information concerne ce module particulier ; elle ne permet pas de décrire toute l’architecture de la plateforme.
Pour apprécier cette chaîne de prestation, l’employeur doit donc identifier les sous-traitants de chaque module effectivement souscrit et rapprocher leurs interventions des engagements contractuels. L’exemple du coffre-fort ne suffit pas à déterminer l’organisation technique des autres composants de la solution.
Comment vérifier que le logiciel convient aussi à votre paie ?
Une solution peut présenter des garanties documentaires satisfaisantes sans pour autant correspondre aux besoins opérationnels d’un employeur. La vérification fonctionnelle doit donc compléter l’examen RGPD.
Avant de choisir, il est pertinent de demander une démonstration sur un cas de paie représentatif de son activité, en examinant :
- la saisie et le traitement des variables, notamment les absences et autres événements pertinents ;
- le calcul des éléments de rémunération et la production du bulletin ;
- la préparation des déclarations sociales périodiques et événementielles, notamment la DSN, avec un essai de DSN de fin de contrat si ce cas est pertinent. La documentation de l’offre présentée en SEC02 précise que la production automatisée standard de cette déclaration de fin de contrat suppose une recette préalable des données reprises, notamment des numéros de contrat. Ce prérequis propre à l’offre documentée doit être vérifié, sans être généralisé à tous les logiciels ;
- les exports comptables nécessaires à la gestion de l’entreprise ;
- les droits d’accès des différentes personnes intervenant dans le processus ;
- les possibilités de récupération des données et des documents.
La démonstration doit également être complétée par un examen de la continuité du service : quels engagements de disponibilité sont prévus, quelles procédures permettent de reprendre l’activité après un incident et comment les bulletins et déclarations peuvent-ils être produits à échéance en cas d’indisponibilité ? Les réponses doivent être appréciées à partir des engagements du prestataire, sans présumer de délais de reprise non documentés.
Pour une structure libérale relevant des BNC et employant des salariés, l’essai doit porter sur des bulletins et événements représentatifs de son activité, sans supposer un effectif ou une convention collective particulière. Le régime fiscal BNC ne détermine ni la localisation des données ni les garanties RGPD applicables au logiciel de paie.
La conservation documentaire mérite également un contrôle spécifique. Les règles de conservation des documents distinguent la conservation du double du bulletin par l’employeur, pendant cinq ans, et l’obligation de garantir la disponibilité du bulletin électronique pendant cinquante ans ou jusqu’aux soixante-quinze ans du salarié, selon les modalités applicables.
Il convient donc de demander comment le logiciel et ses éventuels services de conservation permettent de répondre à ces obligations. Une fonction de génération de bulletins ne démontre pas, à elle seule, que leur disponibilité future est assurée.
Quel logiciel de paie retenir ?
Nibelis constitue un candidat documenté pour une entreprise recherchant une solution SaaS de production de paie dont l’éditeur annonce un hébergement en France. PayFit représente une autre possibilité, avec des déclarations publiques distinctes sur le stockage et la sécurité. Ces éléments permettent d’examiner les deux offres, mais ne suffisent pas à établir leur conformité RGPD globale.
La décision doit reposer sur trois vérifications complémentaires : obtenir une confirmation écrite du périmètre d’hébergement, des sauvegardes, des sous-traitants et des accès ; examiner les engagements contractuels applicables aux traitements ; réaliser un essai de paie représentatif. Si les documents essentiels ne sont pas fournis ou si l’essai ne valide pas les besoins de l’employeur, le choix doit être différé. Une offre peut être retenue sur des garanties vérifiables et une aptitude métier démontrée, non sur la seule promesse d’un hébergement français ou d’une conformité générale.